
OAuth 授权与凭证加密
两种授权方式
| 方式 | 平台 | 操作 |
|---|---|---|
OAUTH | eBay、虾皮、Lazada、TikTok Shop、美客多;Amazon Ads;1688 | 店铺上填写应用信息后点「授权」,在新窗口打开平台授权页,卖家同意后平台回调本系统,换取令牌后保存 |
KEYS | 亚马逊 SP-API、速卖通、Shopify、Temu、沃尔玛、Ozon | 直接在授权表单中填写密钥、刷新令牌或访问令牌 |
授权表单由连接器声明的 CredentialField 生成:敏感字段是密码框并显示「已设置」,OAuth 换来的字段只读,访问令牌等缓存字段不显示。修改店铺时提交的授权字段与已保存的合并,留空表示不修改,OAuth 令牌保留。
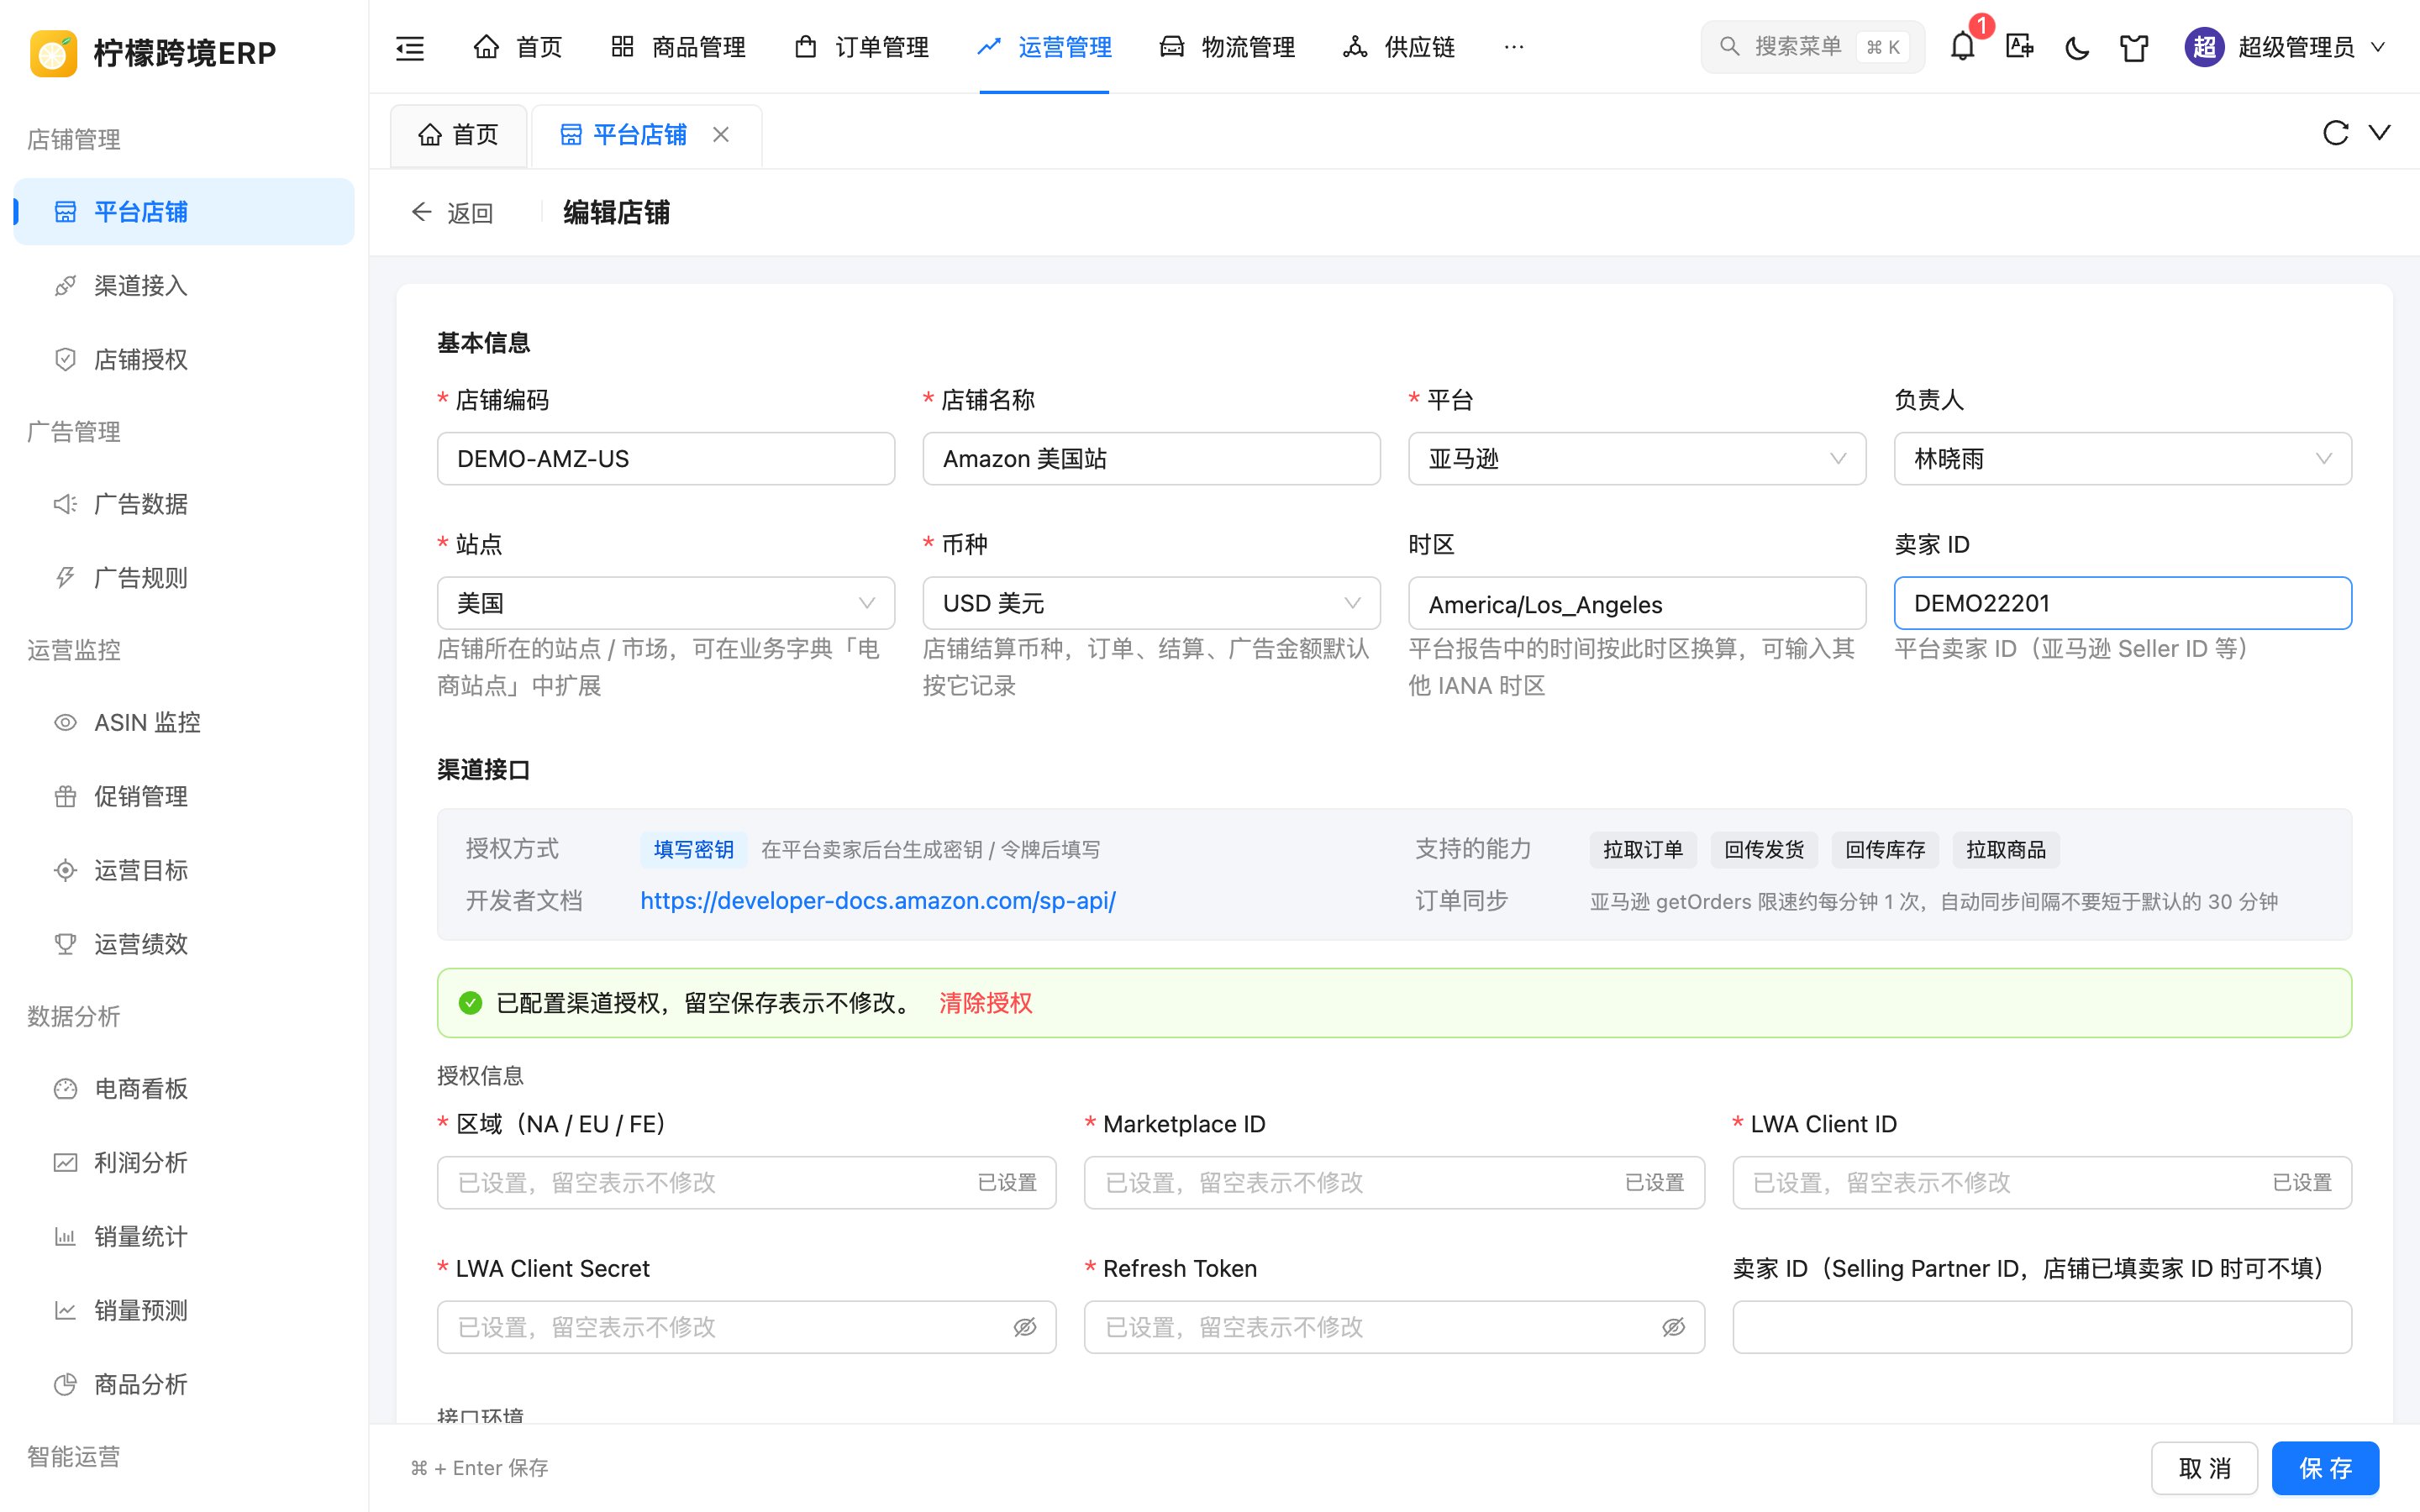
编辑店铺子页的「渠道接口」区按连接器的 ConnectorInfo 显示授权方式、支持的能力、开发者文档和同步说明,下面的授权信息按 CredentialField 生成。
授权回调流程
- 回调接口匿名访问(
SecurityConfig放行/ecom/oauth/callback/**),没有登录会话,靠OAuthState签名的 state 确定租户和店铺,30 分钟内有效。 - 回调路径中的平台标识是平台枚举的小写:
amazon、aliexpress、ebay、shopee、lazada、shopify、tiktok、temu、walmart、ozon、mercado_libre;Amazon Ads 为amazon-ads(EcomAdsOAuthController),1688 为alibaba1688(Ali1688OAuthController,state 前缀A1688与店铺区分)。 - 令牌维护:
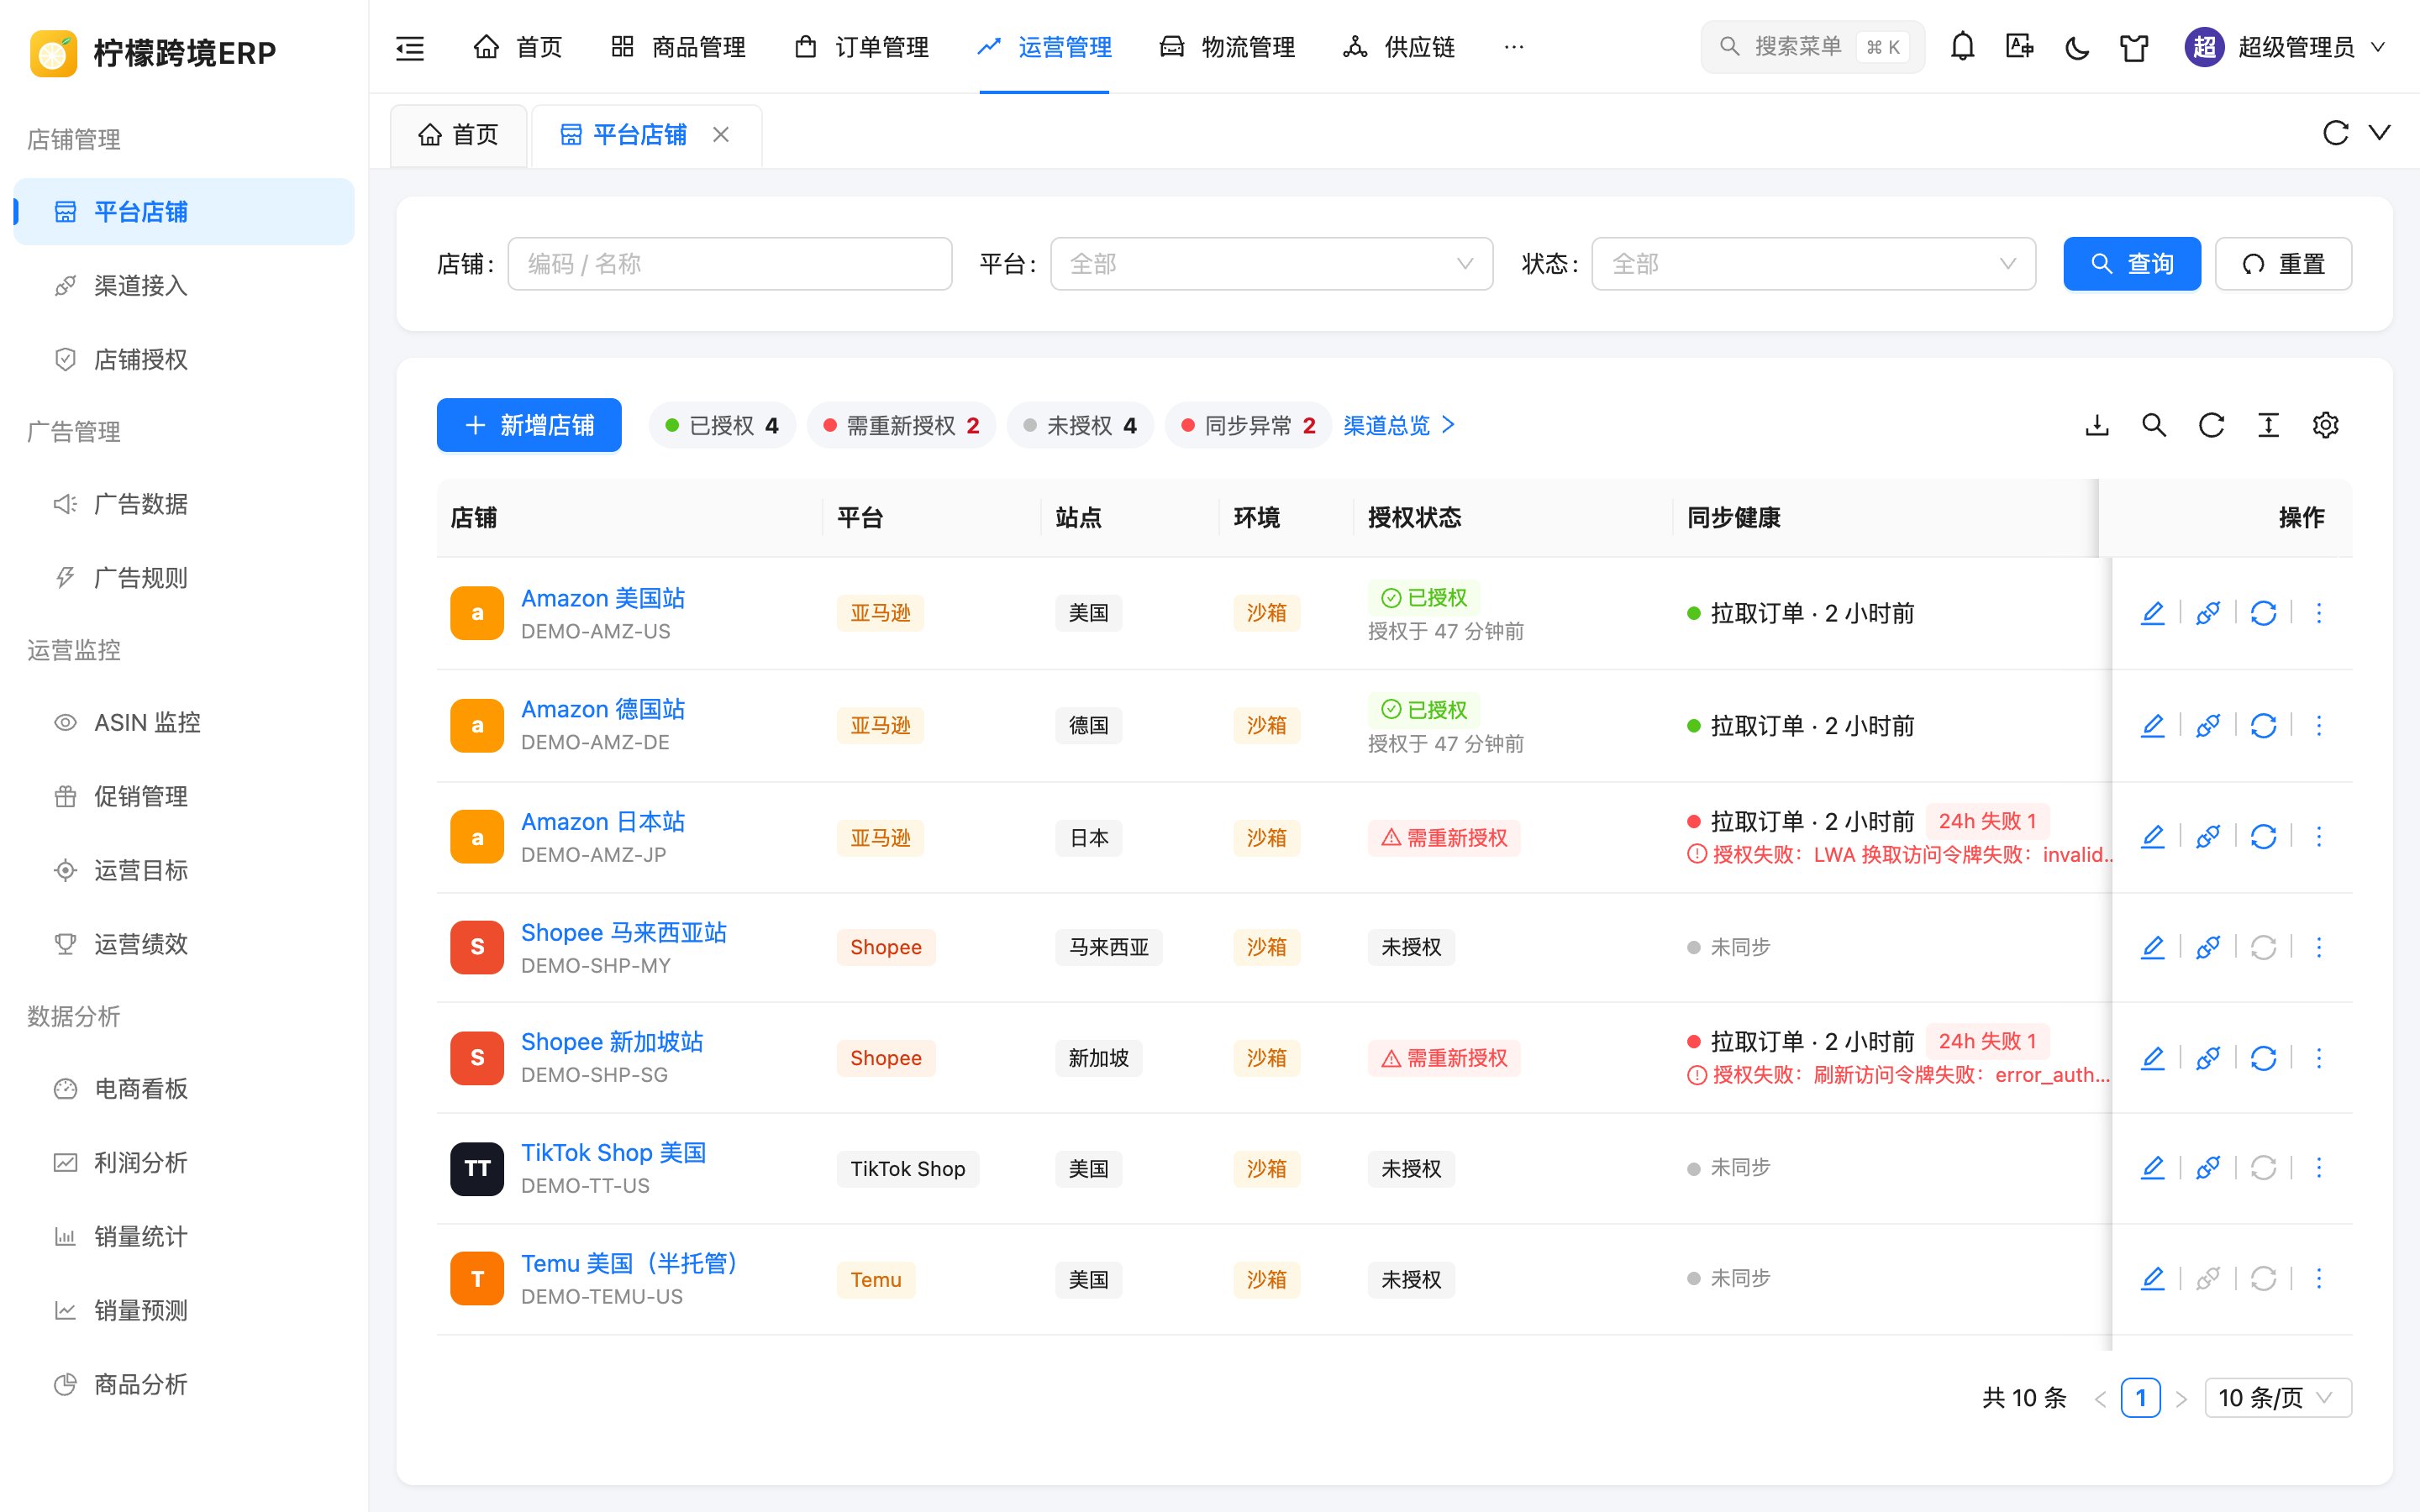
ensureToken在每次调用前按需刷新访问令牌;定时任务ecom.tokenRefresh(每小时)主动刷新,失败的店铺标记为需要重新授权,在「渠道接入」和电商看板的待办中提示。
回调地址与外网地址
回调地址默认按当前请求推算(ServletUriComponentsBuilder.fromContextPath)。部署在 Nginx 等反向代理后面时推算结果可能是内网地址,需要配置 lemon.ecom.public-url(环境变量 LEMON_ECOM_PUBLIC_URL),值为含 /api 的后端外网地址,例如:
LEMON_ECOM_PUBLIC_URL=https://erp.example.com/api于是各平台的回调地址为 https://erp.example.com/api/ecom/oauth/callback/<平台>,需要在各平台开发者后台登记(清单见 环境变量与回调地址)。同一个配置还用于刊登:系统内的图片地址(/api/files/...)按它转为平台能访问的公网地址,没有配置时刊登页面提示图片无法被平台访问。
凭证加密
| 内容 | 加密 | 读取 |
|---|---|---|
| 店铺渠道授权、广告授权 | CredentialCipher:AES-256-GCM,保存为 enc: 前缀的密文 | 只写不读:详情只返回是否已设置,保存时留空不修改 |
| 物流渠道的物流商授权、海外仓账号授权 | 同上 | 同上,DELETE /{id}/credentials 清除 |
| 1688 AppKey / AppSecret / 令牌 | 同上(同一密钥) | 只返回 secretSet / authorized |
| 17TRACK 密钥 | 同上 | 只写不读 |
| AI 设置的 API Key | AiKeyCipher,密钥 lemon.ai.secret-key,为空时取 JWT 密钥 | 只写不读 |
CredentialCipher的密钥是lemon.jwt.secret经 SHA-256 得到的 256 位密钥,更换JWT_SECRET后已保存的授权无法解密,需要重新填写。- 调用接口时由框架解密为
StoreCredentials放进ConnectorContext,连接器刷新令牌后用ctx.updateCredentials(...)合并并重新加密写回;缺少平台需要的键时提示ecom.error.credentialMissing。 - 操作日志中授权字段完全隐藏。
- 演示店铺(编码
DEMO-开头)的授权是占位值,刊登、改价、竞品价格等不调用平台接口。