
权限与店铺数据权限
权限模型
sys_user ⇄ sys_user_role ⇄ sys_role ⇄ sys_role_menu ⇄ sys_menu;sys_menu.type 为 M 目录、C 菜单(页面)、F 按钮(只有权限标识)。
| 层级 | 控制什么 | 实现 |
|---|---|---|
| 功能权限 | 能看到哪些菜单、调用哪些接口、点哪些按钮 | 接口 @PreAuthorize("@ss.hasPerm('ecom:order:audit')"),按钮 v-perm,菜单按 /auth/menus 动态注册路由 |
| 数据权限 | 能看到哪些部门的数据 | 角色的数据范围(全部 / 自定义部门 / 本部门 / 本部门及以下 / 仅本人),查询方法加 @DataPermission |
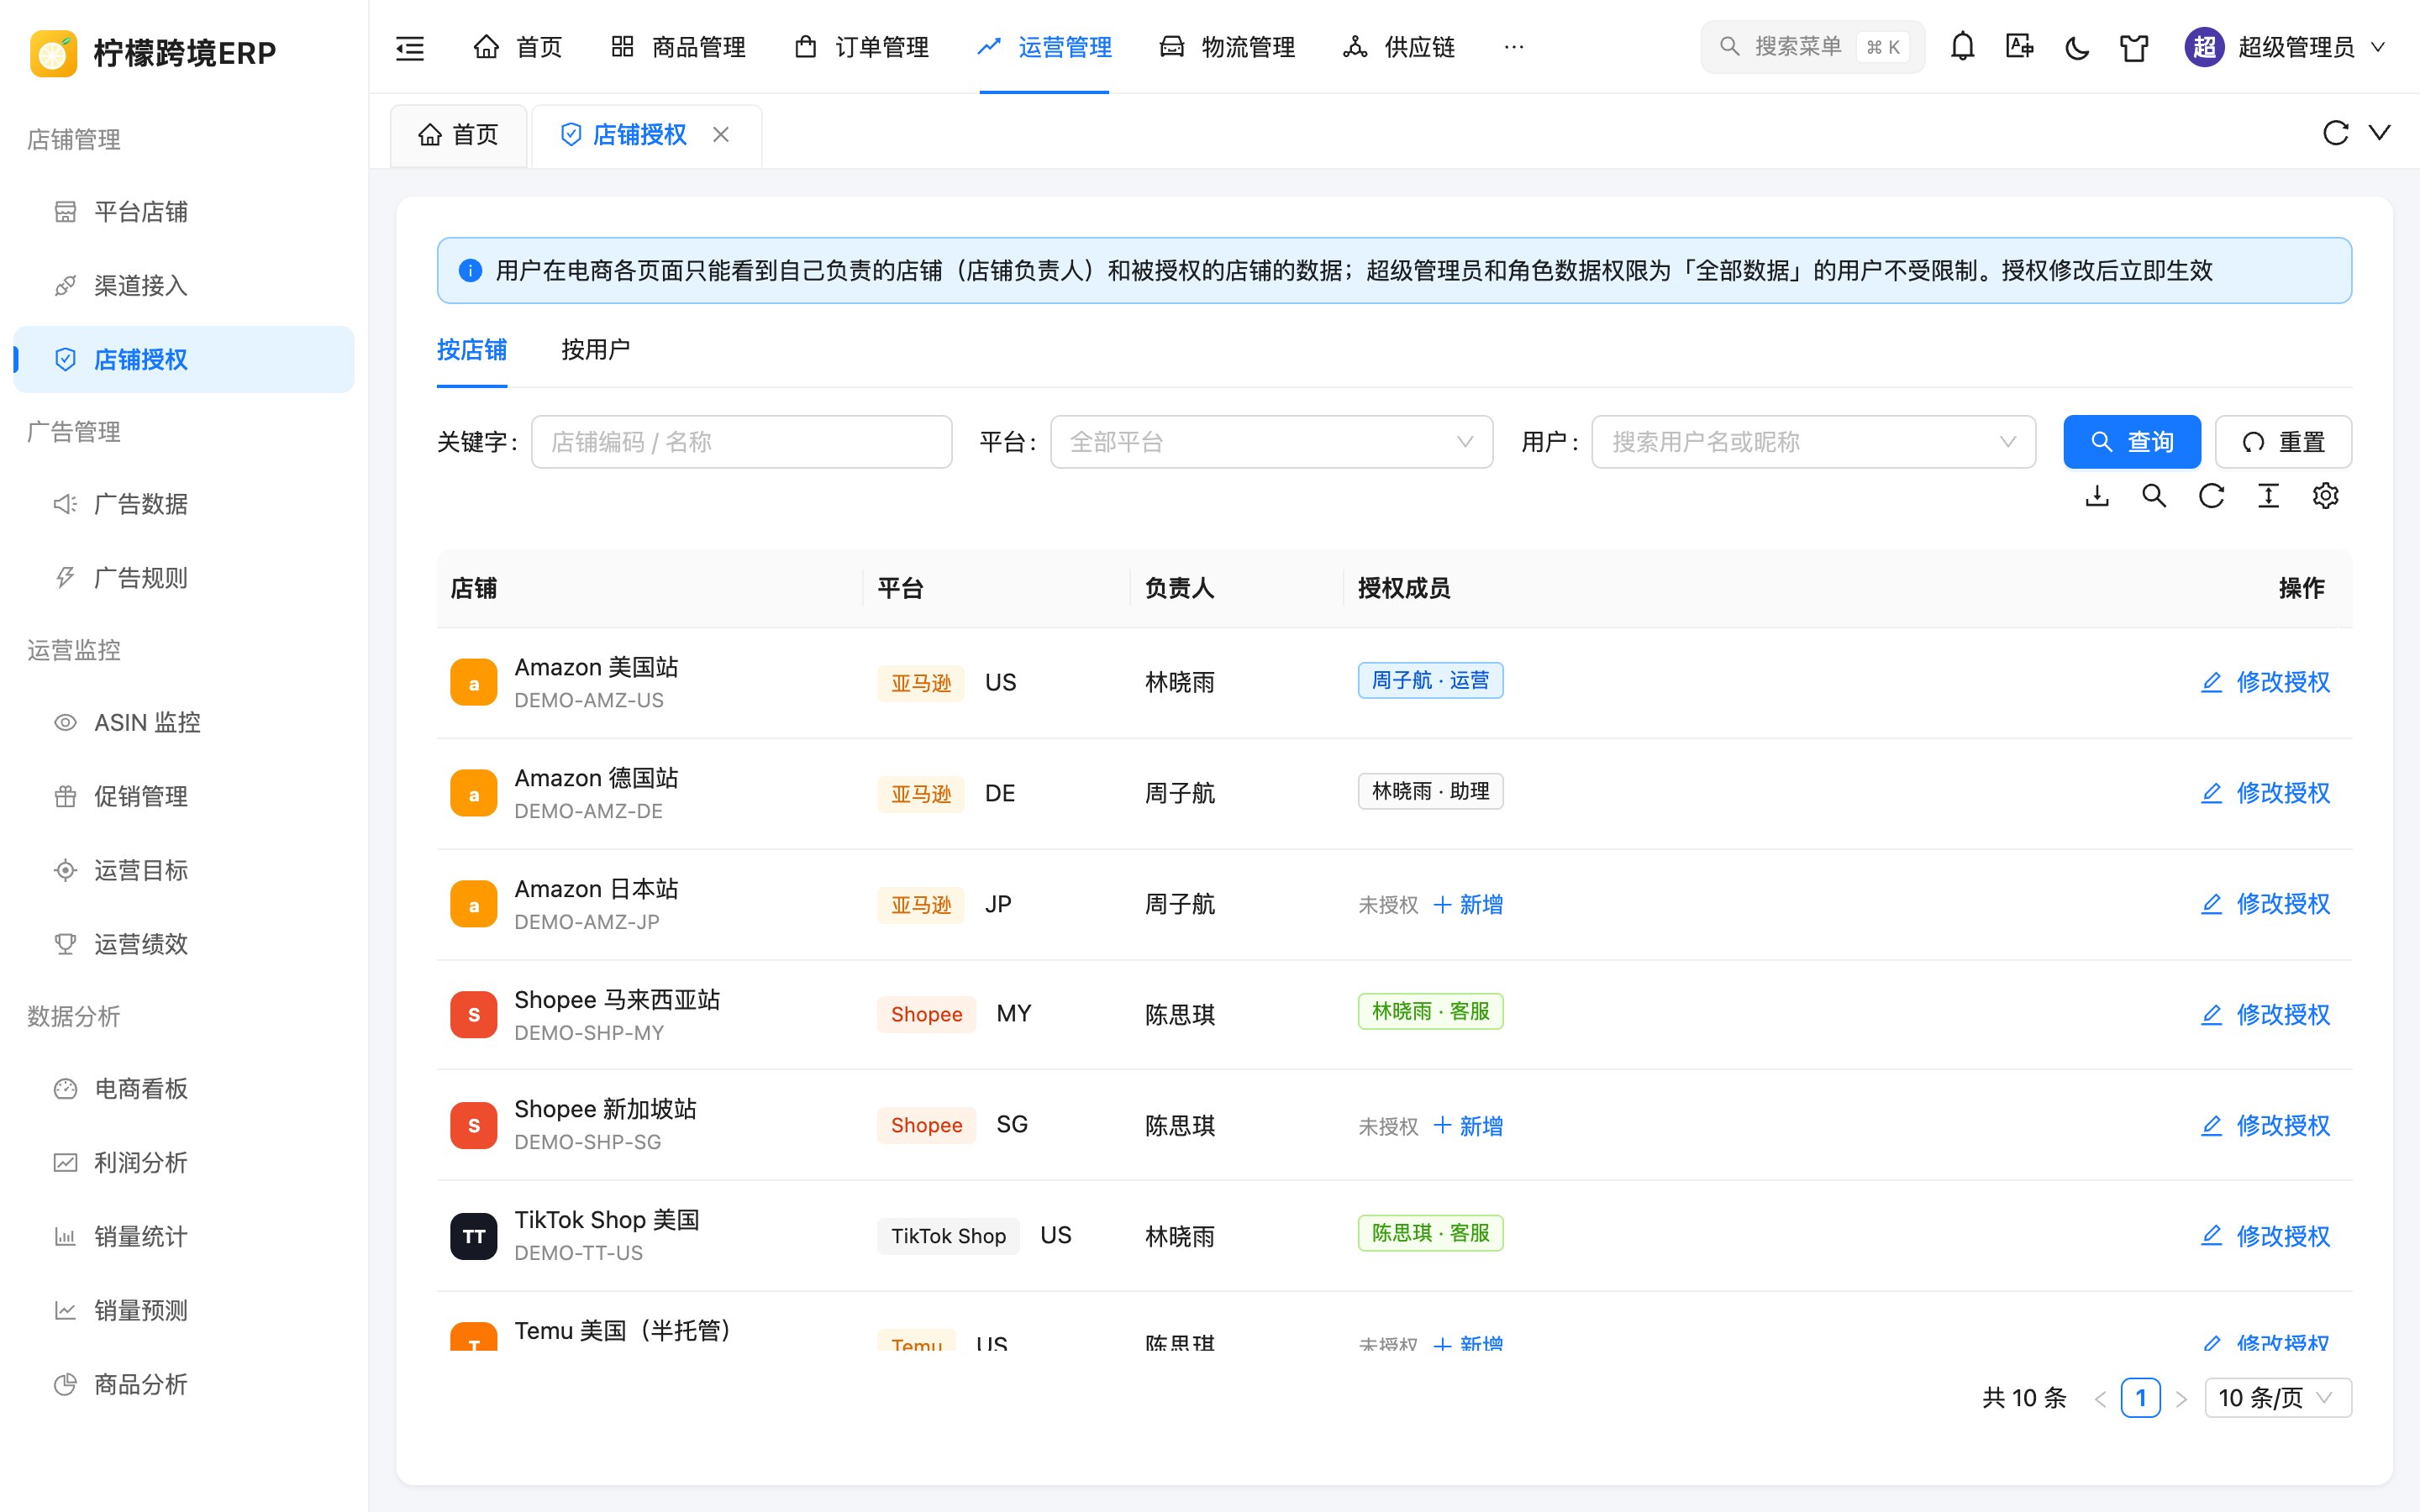
| 店铺数据权限 | 电商各页面能看到哪些店铺的数据 | 负责的店铺 + 被授权的店铺,按 store_id 自动过滤 |
认证是 JWT + 服务端会话(TokenService),退出、强制下线、停用、重置密码后 token 立即失效;角色、菜单、部门变更后权限缓存立即清理。
店铺数据权限
运营团队通常按店铺分工,电商数据按店铺而不是按部门隔离:
EcomStoreScopeAspect在电商的全部接口(@RestController)、AI 工具、首页待办执行期间计算可见店铺;EcomStoreScopeInterceptor是注册在数据权限之后的附加行级过滤(framework/security/datascope/RowFilterInterceptor)。- 需要过滤的表从数据库元数据自动识别(带
store_id列的ecom_表),新表不用登记;允许为空的店铺列按「为空或可见」过滤,店铺表自身按id过滤。 - 定时任务不受限制;电商单据(订单、退货、头程货件、发货计划)不再按部门 / 制单人过滤,统一按店铺。
- 代码中需要绕开时用
EcomStoreScope.unrestricted(...),按 ID 读取单条且要求可见时用EcomStoreScope.require(...)。 - 授权在「运营管理 → 店铺授权」中维护(按钮权限
ecom:storeAuth:edit),可以按店铺或按用户查看。
内置角色
内置角色按岗位预置了菜单和按钮权限,可在「角色管理」中调整:
| 角色 | 编码 | 数据权限 | 权限范围 |
|---|---|---|---|
| 超级管理员 | admin | 全部 | 全部权限 |
| 普通用户 | common | 本部门及以下 | 所有页面只读 |
| 总经理 | gm | 全部 | 业务模块只读 + 看板与利润分析;审核采购订单、头程货件、开发项目 |
| 采购员 | purchaser | 本部门 | 采购订单、入库退货、补货建议、供应商、利润试算与 1688 采购 |
| 电商运营 | ecom | 本部门及以下(电商数据按店铺授权) | 店铺、商品、刊登、订单、售后、头程、FBA、海外仓、广告、结算、运营监控与数据分析 |
| 仓库管理员 | warehouse | 全部 | 仓库单据与资料、采购收退货、平台订单出库、头程发运与签收、移除订单收货、扫码作业 |
| 会计 | accountant | 全部 | 财务全部功能、税务与回款对账;采购单据、平台结算只读 |
| 出纳 | cashier | 全部 | 收付款、银行对账、报销借款付款、其他收支、回款对账 |
防越权规则(非超级管理员):不能分配超级管理员角色,不能授予自己没有的菜单权限或超出自己范围的数据权限,不能修改超级管理员账号和角色。
敏感信息
- 店铺、海外仓、物流渠道、1688 账号、17TRACK 的授权信息加密保存、只写不读,见 OAuth 授权与凭证加密。
- 操作日志中密码、API Key、渠道授权等密钥完全隐藏,手机号等保留首 3 位和末 4 位(
OperLogAspect)。